
Представьте простой сценарий.
Основной разработчик завтра становится полностью недоступен на две недели.
Причина неважна: отпуск, болезнь, увольнение, смена подрядчика или просто невозможность быстро связаться.
Сайт при этом продолжает работать.
Сможете ли вы без этого человека ответить хотя бы на несколько вопросов?
Где зарегистрирован домен?
Где находится сайт?
Кто имеет доступ к хостингу или VPS?
Есть ли административный доступ к 1С-Битрикс?
Где актуальный исходный код?
Кто контролирует двухфакторную авторизацию?
Где резервные копии?
Какие внешние сервисы критичны для работы сайта?
Это не сценарий катастрофы и не тест на недоверие к разработчику.
Это обычная проверка организационной устойчивости.
Владельцу бизнеса не обязательно уметь администрировать Linux, менять DNS-записи или восстанавливать базу данных.
Но бизнес должен сохранять возможность передать управление сайтом другому специалисту.
Что вообще означает «контролировать сайт»
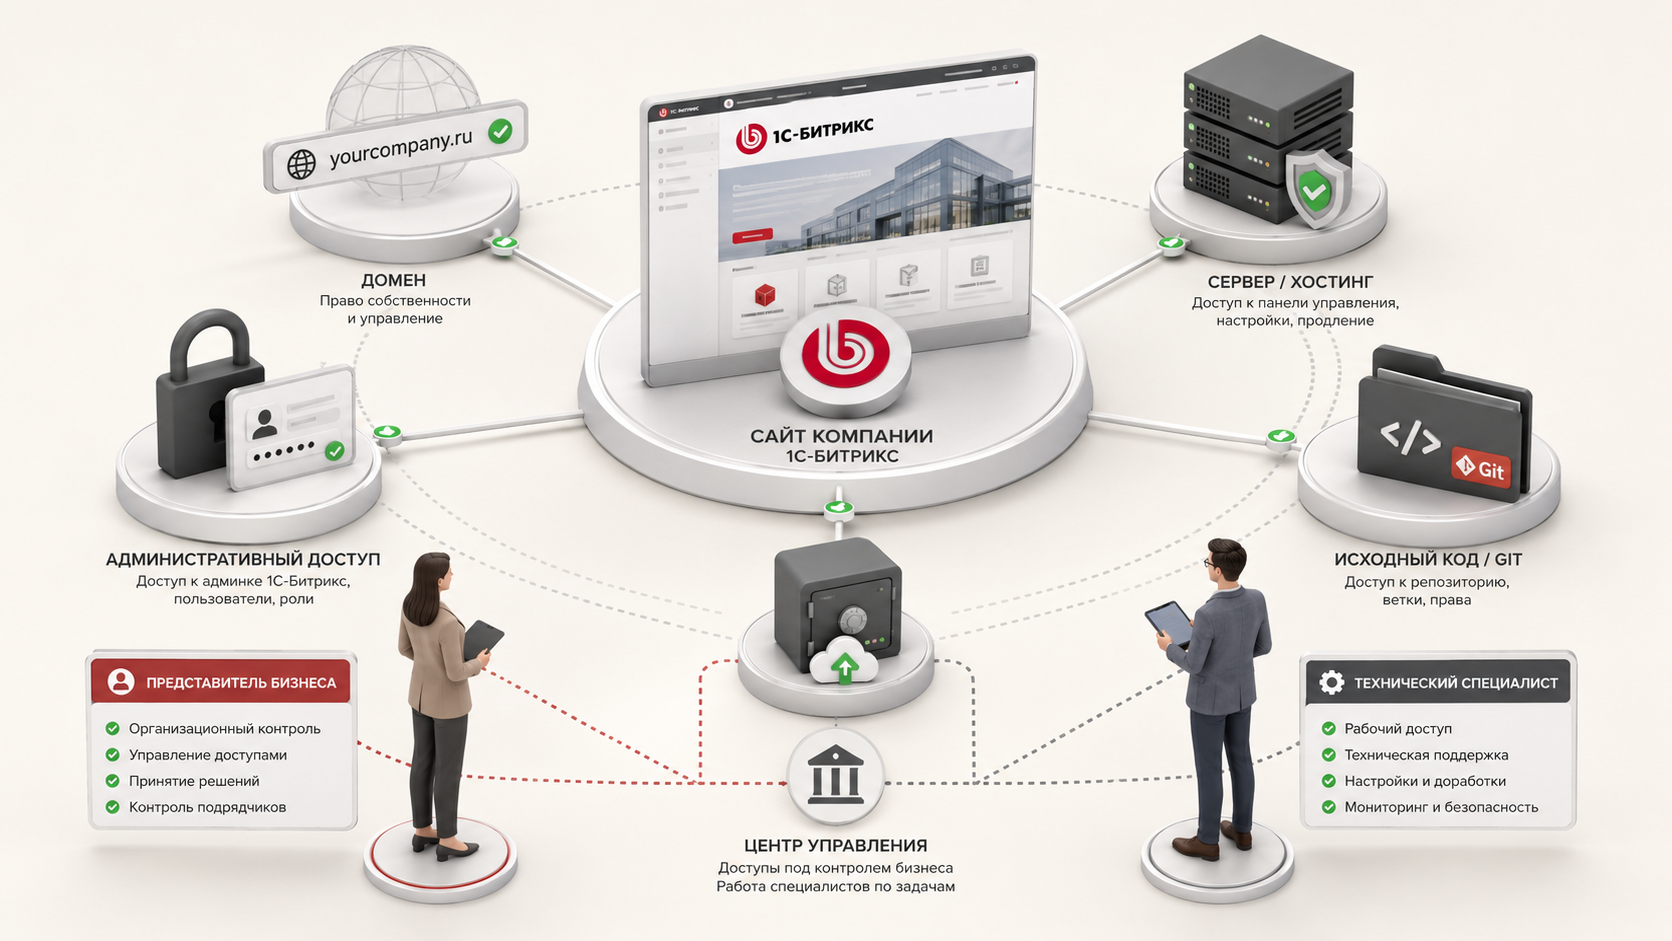
Сайт на 1С-Битрикс — это почти никогда не только набор файлов и пароль от /bitrix/admin/.
Работающий проект может зависеть сразу от нескольких систем:
-
домена;
-
DNS;
-
хостинга или VPS;
-
административной части 1С-Битрикс;
-
лицензионного ключа;
-
базы данных;
-
исходного кода;
-
Git-репозитория;
-
резервных копий;
-
SSL;
-
электронной почты и SMTP;
-
CRM;
-
аналитики;
-
платёжной системы;
-
CAPTCHA;
-
SMS;
-
CDN;
-
внешних API;
-
Marketplace-решений;
-
других SaaS-сервисов;
-
двухфакторной аутентификации.
Сам по себе длинный список не является проблемой.
Проблема начинается, когда существенная часть этой схемы известна только одному человеку.
Например:
«Домен где-то зарегистрирован, программист знает».
Или:
«Хостинг оплачивается, но с какого аккаунта — не помню».
Или:
«Пароль от Битрикса есть, но код подтверждения приходит на старый телефон сотрудника».
Сайт технически работает, но управляемость бизнес-актива уже вызывает вопросы.
Домен: с него начинается контроль
Первое, что владельцу стоит знать о собственном сайте, — где находится его домен.
Не обязательно лично заниматься его продлением или DNS.
Но должны быть понятны:
-
регистратор;
-
аккаунт, в котором находится домен;
-
контактные данные, связанные с ним;
-
кто получает уведомления о продлении;
-
кто может изменить DNS;
-
как восстановить доступ к аккаунту.
Не существует универсального требования, что домен обязательно должен быть зарегистрирован лично на директора компании.
Организационная форма может быть разной.
Главное — чтобы для бизнеса не существовало ситуации:
«Мы не знаем, у кого домен. Возможно, аккаунт был зарегистрирован бывшим подрядчиком».
Домен — одна из ключевых точек управления всей веб-инфраструктурой.
DNS: файлы сайта могут быть вашими, а направление трафика — нет
DNS можно очень упрощённо представить как систему, которая сообщает, куда должен вести домен.
Именно через DNS могут быть связаны:
-
веб-сайт;
-
почта;
-
отдельные сервисы;
-
подтверждения владения;
-
поддомены.
Владельцу не нужно самому редактировать DNS-записи.
Но полезно знать:
-
у кого они управляются;
-
кто имеет право их менять;
-
можно ли восстановить административный доступ без основного разработчика.
Наличие архива сайта на компьютере само по себе ещё не даёт контроля над доменом и его маршрутизацией.

Хостинг или VPS
Следующий вопрос:
Где физически работает сайт?
Для небольшого проекта это может быть обычный хостинг.
Для более сложного — VPS или отдельный сервер.
Владельцу желательно знать хотя бы:
-
название провайдера;
-
на каком аккаунте находится услуга;
-
кто её оплачивает;
-
куда приходят уведомления;
-
кто имеет административный доступ;
-
как восстановить доступ.
Плохая организационная схема выглядит не как «разработчик администрирует сервер».
Это совершенно нормально.
Проблемная схема выглядит так:
«Мы знаем только, что сайт где-то размещён. Всё оформлял человек, который больше с нами не работает».
Разработчик может и должен выполнять техническую работу.
Но возможность сменить этого разработчика без потери инфраструктуры должна сохраняться.
Административный доступ к 1С-Битрикс
У 1С-Битрикс есть собственная система пользователей, групп и прав доступа.
Официальная документация позволяет создавать группы с разными правами, а группа «Администраторы» обладает полным доступом к управлению системой.
Из этого следует хороший организационный принцип: не обязательно выдавать всем один общий логин с максимальными правами.
У проекта могут существовать отдельные учётные записи:
-
владельца или ответственного лица;
-
разработчика;
-
контент-менеджера;
-
другого специалиста.
И каждой можно дать тот уровень доступа, который действительно необходим.
Общий аккаунт вида admin, которым годами пользуются несколько человек, неудобен ещё и потому, что при смене подрядчика приходится менять общий доступ сразу для всех.
Отдельная учётная запись позволяет проще отозвать права конкретного пользователя, не ломая работу остальных.
Двухфакторная аутентификация должна защищать, а не создавать единственную точку отказа
Отключать 2FA ради удобства — плохой вывод.
CISA рекомендует включать MFA в первую очередь для административных и других привилегированных аккаунтов. NIST также рекомендует ограничивать административные полномочия и использовать более устойчивую многофакторную аутентификацию для чувствительных систем.
У 1С-Битрикс поддерживается OTP, а в документации предусмотрены и резервные коды авторизации.
Поэтому организационная проверка должна звучать не так:
«Можно ли убрать второй фактор?»
а так:
«Что произойдёт, если устройство второго фактора завтра станет недоступно?»
Стоит понимать:
-
у кого находится устройство;
-
существуют ли резервные коды;
-
где они безопасно хранятся;
-
есть ли предусмотренный способ восстановления;
-
не завязаны ли все административные аккаунты на один телефон одного человека.
2FA должна повышать защищённость проекта, не превращая единственный личный телефон подрядчика в единственный путь к управлению бизнес-системой.

Лицензия 1С-Битрикс — тоже часть актива
Лицензионный ключ подтверждает право использования копии продукта «1С-Битрикс». Он используется при регистрации продукта и работе системы обновлений.
Владельцу не требуется ежедневно работать с ключом.
Но желательно понимать:
-
на кого оформлена лицензия;
-
где находятся данные о покупке;
-
где зафиксирован лицензионный ключ;
-
кто контролирует связанные учётные данные;
-
кто занимается продлением и обновлениями.
Здесь речь не о том, нужно ли сегодня продлевать лицензию — это отдельный вопрос.
Речь о другом:
Если завтра придёт новый технический специалист, сможете ли вы подтвердить, какая лицензия относится к этому проекту?
«Сайт на сервере» ещё не означает «у нас есть нормальные исходники»
Владелец может рассуждать вполне логично:
«Сайт же работает на нашем хостинге — значит код у нас есть».
Физические PHP-файлы действительно находятся на сервере.
Но для регулярно дорабатываемого проекта есть ещё несколько вопросов:
-
это актуальная версия проекта?
-
можно ли понять историю изменений?
-
есть ли код, который ещё не был перенесён на production?
-
существует ли понятная копия для разработки?
-
сможет ли другой специалист безопасно продолжить работу?
Поэтому для проектов, где ведётся постоянная разработка, полезен репозиторий.
Если используется Git — кто контролирует репозиторий
Git не является обязательным условием существования любого маленького сайта.
Но для активно развиваемого проекта это хорошая профессиональная практика.
Тогда стоит знать:
-
где расположен репозиторий;
-
кто владеет организацией или проектом;
-
есть ли у бизнеса возможность получить доступ;
-
какая ветка соответствует актуальной версии;
-
не находится ли единственная история проекта только в личном аккаунте одного разработчика.
Разработчик вполне может администрировать репозиторий.
Но ситуация:
«Весь исходный код и история изменений находятся только в личном GitHub/GitLab-аккаунте человека, который ушёл»
— уже организационно уязвима.
Резервная копия: пока зададим только первый вопрос
О резервных копиях будет отдельная вторая часть этой серии.
Здесь достаточно проверить базовые вещи:
-
где находятся копии;
-
когда создавалась последняя;
-
кто имеет доступ;
-
чем она защищена;
-
сможет ли бизнес получить её без основного разработчика.
В штатном механизме 1С-Битрикс резервная копия может включать файлы сайта и дамп базы данных. Для восстановления предусмотрен отдельный механизм.
Есть особенно важная деталь: резервные копии в облачном хранилище 1С-Битрикс сохраняются зашифрованными указанным при создании паролем. Официальная документация прямо предупреждает: если этот пароль потерян, восстановление такой копии становится невозможным.
Поэтому фраза:
«Бэкап где-то есть»
ещё не закрывает вопрос.
Но тему восстановления пока оставим на следующий материал.
Почта и SMTP — зависимость, о которой легко забыть
Сайт может продолжать открываться даже при проблемах с почтовой инфраструктурой.
Но формы и системные уведомления уже перестанут работать так, как ожидает бизнес.
Из реальной практики встречались ситуации, когда:
-
SMTP не был настроен;
-
письма попадали в спам;
-
в настройках оставался тестовый адрес;
-
почтовое событие было настроено неправильно.
Поэтому в карте доступов полезно понимать:
-
какой почтовый сервис используется;
-
какие ящики участвуют в работе сайта;
-
кто имеет к ним доступ;
-
где управляется SMTP;
-
как можно сменить пароль;
-
какие системные письма от него зависят.
Особенно важно помнить, что электронная почта часто используется ещё и для восстановления доступа к другим сервисам.
То есть потерянный почтовый аккаунт способен создать цепочку проблем далеко за пределами самой формы обратной связи.
Внешние сервисы
Современный сайт редко полностью автономен.
Он может быть связан с:
-
CRM;
-
интернет-эквайрингом;
-
Google Search Console;
-
Яндекс Вебмастером;
-
аналитикой;
-
картами;
-
CAPTCHA;
-
SMS;
-
телефонией;
-
CDN;
-
API поставщиков;
-
сервисами рассылок.
Не обязательно каждый аккаунт должен лично принадлежать директору.
Но бизнесу полезно иметь перечень критичных интеграций.
Для каждой хотя бы понимать:
-
что это за сервис;
-
зачем он нужен;
-
кто имеет административный доступ;
-
как восстановить доступ;
-
что произойдёт с сайтом, если сервис перестанет работать.
Сторонние решения 1С-Битрикс
На проекте могут быть установлены Marketplace-модули и другие сторонние решения.
Владельцу не нужно запоминать весь список модулей из административной панели.
Но критичные решения стоит зафиксировать.
Например:
-
что отвечает за важную функцию;
-
требуется ли отдельная лицензия;
-
есть ли внешний аккаунт;
-
кто занимается обновлением;
-
зависит ли от него бизнес-процесс.
Особенно это важно, если через сторонний модуль работают платежи, обмен данными, каталог или заявки.
Кто оплачивает инфраструктуру
Очень простой вопрос:
Кто оплачивает сайт?
Но ответ редко ограничивается хостингом.
Платными могут быть:
-
домен;
-
VPS;
-
лицензия;
-
почта;
-
CDN;
-
SaaS;
-
API;
-
внешние модули;
-
подписки на инфраструктурные сервисы.
Нет универсального требования оплачивать всё только корпоративной банковской картой.
Но расходы должны быть понятны и управляемы.
Опасный сценарий — не личная карта сама по себе.
Опасный сценарий:
«Подписку четыре года оплачивал сотрудник. Он уволился, а никто в компании даже не знал, что от неё зависит сайт».
Полезно иметь простой перечень:
сервис → для чего нужен → кто оплачивает → когда продление → кто контролирует аккаунт.
Даже короткая документация сильно уменьшает зависимость от человека
Документация проекта не обязательно должна быть огромной.
Для малого сайта уже полезно иметь один актуальный документ, где указано:
-
домен и регистратор;
-
где управляется DNS;
-
хостинг/VPS;
-
CMS и редакция;
-
основные ответственные лица;
-
репозиторий, если используется;
-
расположение резервных копий;
-
почтовая система;
-
основные внешние сервисы;
-
критичные интеграции;
-
подрядчики;
-
важные особенности проекта.
Главное — не превращать этот документ в файл:
Доступы_все_пароли_финал.xlsx.
Документация и хранилище секретов — разные вещи.
В документе можно написать:
«Хостинг: такой-то провайдер. Учётные данные находятся в корпоративном менеджере паролей в записи Hosting Production».
Но не обязательно вставлять туда сам пароль.
Где хранить пароли
NIST для малого бизнеса прямо рекомендует использовать менеджер паролей, ограничивать доступ только теми сотрудниками, которым он нужен, и сокращать административные привилегии.
Хорошая схема обычно строится вокруг нескольких принципов:
-
уникальные учётные записи;
-
менеджер паролей;
-
MFA;
-
контролируемый механизм восстановления;
-
ограничение доступа по необходимости;
-
отзыв доступа после изменения роли или ухода сотрудника.
Не стоит хранить весь комплект:
домен + сервер + почта + Битрикс + API
в одном обычном Google Docs, открытом по ссылке.
Так же сомнительны:
-
незашифрованная таблица;
-
одно письмо со всеми паролями;
-
один пароль на множество сервисов.
Цель не в усложнении жизни.
Цель — сделать секреты одновременно защищёнными и восстанавливаемыми.

Доступ разработчика и владение инфраструктурой — разные вещи
Это один из главных принципов.
Разработчику для работы действительно могут потребоваться широкие права.
Иногда ему нужен:
-
Git;
-
сервер;
-
административная часть;
-
база данных;
-
настройки DNS;
-
API.
Но рабочий доступ специалиста и организационный контроль над аккаунтом — разные вещи.
Устойчивая схема выглядит примерно так:
бизнес контролирует критичную инфраструктуру
→ специалист получает необходимые рабочие права
→ после завершения сотрудничества доступ можно отозвать или передать.
Менее устойчивая:
единственный аккаунт существует у специалиста
→ бизнес фактически использует результат, пока этот специалист доступен.
Для отдельных SaaS возможны другие модели владения, поэтому универсального правила нет.
Но принцип передачи контроля остаётся полезным почти всегда.
Не всем нужен полный доступ ко всему
Обратная крайность — выдать каждому подрядчику все возможные пароли «на всякий случай».
Это тоже не лучшая организация.
CISA и NIST рекомендуют принцип минимально необходимых прав: пользователь получает доступ только к тем системам и функциям, которые нужны для его работы.
Например:
маркетологу обычно не нужен root сервера;
контент-менеджеру — полный административный доступ к платформе;
разработчику frontend-задачи — административные аккаунты всех финансовых сервисов бизнеса.
1С-Битрикс позволяет разграничивать доступ через пользователей и группы.
Разделение прав защищает не только клиента.
Разработчику тоже спокойнее работать, когда он отвечает только за те системы, к которым действительно имеет отношение.
Что проверить владельцу прямо сегодня
Попробуйте мысленно убрать из процесса основного технического специалиста и ответить на вопросы.
Домен
-
Могу ли я назвать регистратора домена?
-
Может ли бизнес получить доступ к доменному аккаунту?
-
Понятно ли, где управляется DNS?
Инфраструктура
-
Знаю ли я, у какого провайдера находится хостинг или VPS?
-
Можно ли восстановить доступ к его аккаунту?
-
Понятно ли, кто оплачивает услугу?
1С-Битрикс
-
Есть ли контролируемый административный доступ?
-
Понятно ли, на кого оформлена лицензия и где её данные?
-
Не привязан ли единственный способ 2FA к одному недоступному человеку?
Код и данные
-
Можно ли получить актуальный исходный код?
-
Если используется Git, есть ли доступ к репозиторию?
-
Понятно ли, где находятся резервные копии?
Связанные системы
-
Есть ли доступ к почте и SMTP?
-
Известны ли критичные CRM, платёжные и другие интеграции?
-
Понятно ли, какие внешние сервисы требуют оплаты?
Передача проекта
-
Можно ли собрать эту информацию и передать другому специалисту без недельного расследования?
Не нужно считать баллы.
Ответ «не знаю» на один пункт не означает, что сайт находится в опасности.
Это просто показывает, какое место стоит привести в порядок.

Красные флаги
Я бы обратил внимание на формулировки:
«Все пароли только у программиста».
«Не знаю, где зарегистрирован домен».
«Хостинг вроде оплачивает кто-то из сотрудников».
«Резервная копия есть, но где — никто не помнит».
«Код 2FA приходит на старый телефон».
«Исходники только на рабочем компьютере разработчика».
«Никто точно не знает, какие внешние сервисы подключены».
Каждый такой пункт сам по себе не является доказательством серьёзной проблемы.
Это сигнал уменьшить зависимость от знания одного человека.
Хорошему разработчику такая система тоже выгодна
Эта статья не о том, что подрядчику нельзя доверять.
Наоборот.
Хорошо организованный проект защищает обе стороны.
Разработчику не приходится быть:
-
единственным хранителем паролей;
-
человеком, которому звонят по поводу продления домена;
-
единственным владельцем резервной копии;
-
ответственным за аккаунты, которые фактически принадлежат бизнесу;
-
единственным источником знаний о проекте.
Профессиональный подрядчик заинтересован в том, чтобы:
-
доступы были разграничены;
-
критичные аккаунты имели понятного владельца;
-
изменения документировались;
-
проект можно было передать;
-
зона его ответственности была понятна.
Зависимость клиента от одного специалиста может казаться удобной только до первой нестандартной ситуации.
Для нормальной долгосрочной работы прозрачность полезнее обеим сторонам.
Это не аудит безопасности
Контроль над аккаунтами — только одна сторона эксплуатации сайта.
Эта статья не отвечает на вопросы:
-
есть ли у сайта уязвимости;
-
можно ли его взломать;
-
безопасно ли настроен сервер;
-
защищён ли код.
Для этого нужны другие проверки.
Здесь задача организационная:
Если один человек исчезнет из процесса, останется ли у бизнеса возможность управлять своим веб-проектом?
И этот вопрос полезно задать даже для совершенно исправного и безопасного сайта.
Следующий вопрос — резервная копия
Допустим, первая проверка пройдена.
Домен под контролем.
Хостинг известен.
Административный доступ есть.
Исходный код доступен.
Внешние сервисы описаны.
И резервная копия тоже существует.
Остаётся следующий вопрос:
Получится ли из неё действительно вернуть работающий сайт?
Наличие архива и готовность к восстановлению — не одно и то же.
Этому будет посвящена вторая часть:
«Резервная копия есть. А сайт на 1С-Битрикс восстановится? Проверяем готовность к аварии».
Но главный вывод первой части уже можно использовать сегодня.
Владельцу бизнеса не обязательно самому управлять сервером, DNS и кодом.
Ему важно контролировать возможность передать это управление другому квалифицированному человеку.
Тогда сайт остаётся активом бизнеса, а не набором аккаунтов и знаний, случайно сосредоточенных у одного специалиста.