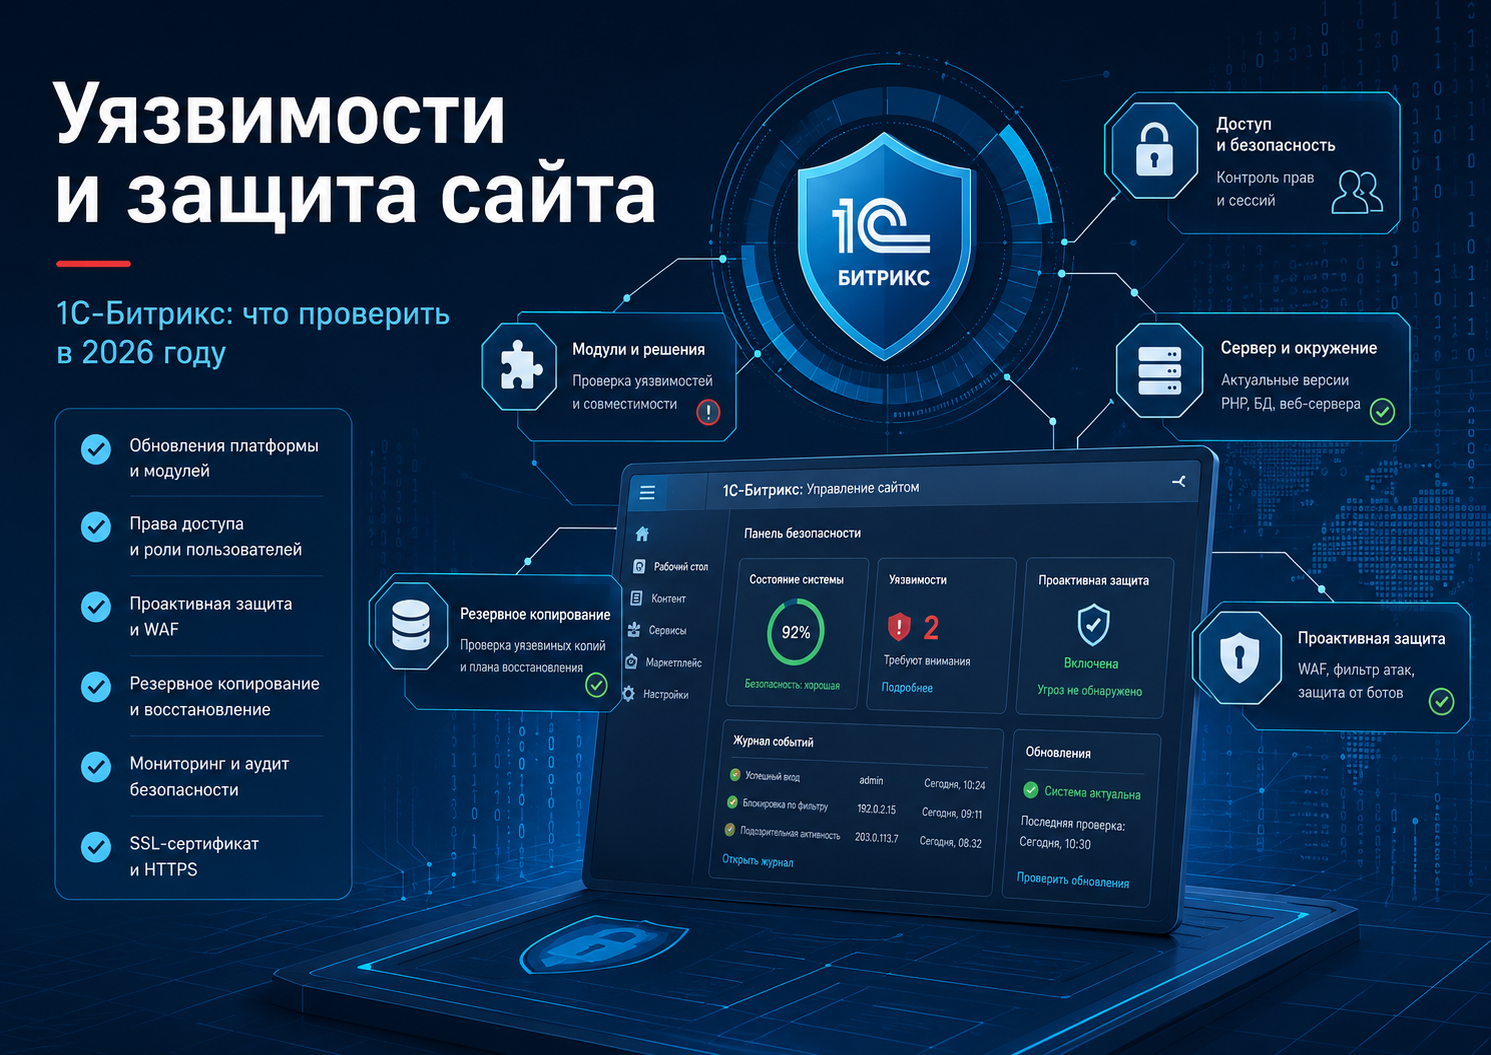
У сайта установлен SSL-сертификат, сложный пароль администратора и антивирус на рабочем компьютере.
Можно считать его защищённым?
К сожалению, безопасность сайта так не работает.
Проект на 1С-Битрикс состоит не только из самой CMS. Есть сервер, PHP, веб-сервер, сторонние модули, собственный код, учётные записи сотрудников, интеграции и резервные копии.
Проблема в любом из этих уровней может повлиять на весь сайт.
Поэтому проверку безопасности полезнее воспринимать не как поиск одной волшебной настройки, а как последовательную проверку нескольких частей проекта.
1. Начать с версии самого 1С-Битрикс
Первое, что стоит проверить, — насколько актуальна установленная платформа.
Обновления 1С-Битрикс содержат не только новые функции. Через систему обновлений распространяются исправления ошибок и проблем безопасности.
У компании есть отдельный Центр информирования о необходимых обновлениях, где публикуются сведения о выявленных уязвимостях, затронутых модулях и исправленных версиях.
Это полезный источник именно потому, что позволяет не рассуждать в духе:
«У нас старая версия, значит она точно уязвима».
Правильнее проверить конкретную версию и конкретный модуль.
Почему нельзя просто смотреть на возраст сайта
Сайт может быть запущен десять лет назад, но регулярно обновляться и работать на актуальной платформе.
И наоборот: относительно новый проект может несколько лет не получать обновлений.
Поэтому дата разработки сама по себе ничего не говорит о текущем уровне безопасности.
Нужна фактическая версия системы.
2. Проверить не только ядро, но и Marketplace
Это один из самых важных моментов.
Даже полностью обновлённое ядро 1С-Битрикс не означает, что весь проект автоматически находится в актуальном состоянии.
На сайте могут быть установлены:
-
готовый шаблон;
-
модуль импорта;
-
интеграция с доставкой;
-
SEO-модуль;
-
форма обратной связи;
-
модуль оплаты;
-
обмен с внешним сервисом;
-
другое решение Marketplace.
Код таких решений пишет не разработчик платформы, а сторонняя компания.
У 1С-Битрикс сейчас существует отдельный публичный реестр сторонних решений с выявленными уязвимостями.
В нём указываются:
-
название модуля;
-
проблемные версии;
-
разработчик;
-
дата публикации;
-
рекомендации по устранению.
Например, в реестре есть записи, опубликованные в апреле и июне 2026 года.
То есть проверка сторонних модулей — не абстрактная перестраховка. Это вполне актуальная задача.
Что проверить владельцу сайта
Для начала достаточно получить список установленных решений Marketplace и ответить на несколько вопросов:
-
используется ли модуль сейчас;
-
какая версия установлена;
-
выпускает ли разработчик обновления;
-
есть ли решение в официальном реестре уязвимостей;
-
можно ли удалить давно не используемый модуль.
Последний пункт тоже полезен.
Если функционал давно не используется, нет особого смысла сохранять на сайте лишний код только потому, что его когда-то установили.
3. Проверить административные доступы
Следующий слой — пользователи.
На старом проекте нередко остаются учётные записи:
-
бывших сотрудников;
-
предыдущих разработчиков;
-
старого подрядчика;
-
временного администратора;
-
специалиста, которому доступ выдавали для одной задачи несколько лет назад.
Само наличие старой учётной записи ещё не означает компрометацию.
Но чем больше людей имеют административные права, тем больше точек доступа приходится контролировать.
Практический минимум
Стоит периодически проверять:
-
кто входит в группы с административными правами;
-
действительно ли этим людям ещё нужен доступ;
-
нет ли неизвестных учётных записей;
-
используются ли достаточно сильные пароли;
-
включена ли дополнительная защита входа там, где она доступна.
Документация встроенного сканера безопасности отдельно обращает внимание на слабые пароли администраторов и использование двухэтапной авторизации.
4. Использовать двухэтапную авторизацию
Пароль может попасть в чужие руки разными способами.
Например:
-
его использовали на другом сервисе;
-
компьютер сотрудника был скомпрометирован;
-
пароль отправили в мессенджере;
-
доступ остался у бывшего подрядчика.
Дополнительный фактор авторизации уменьшает риск того, что одного украденного пароля окажется достаточно для входа.
В 1С-Битрикс предусмотрена двухэтапная авторизация с одноразовыми кодами.
Набор доступных механизмов зависит от редакции продукта и конфигурации сайта, поэтому сначала стоит посмотреть, какие возможности доступны именно на конкретном проекте.
5. Проверить встроенные средства безопасности
В 1С-Битрикс есть модуль «Проактивная защита».
В зависимости от редакции и настроек он может предоставлять несколько инструментов:
-
проактивный фильтр;
-
монитор уровня безопасности;
-
журнал вторжений;
-
сканер безопасности;
-
дополнительные механизмы авторизации;
-
другие средства контроля.
Здесь есть распространённая ошибка:
запустить сканер, увидеть зелёный результат и решить, что сайт теперь полностью защищён.
Так интерпретировать его не стоит.
Что умеет сканер безопасности
Штатный сканер может проверять:
-
параметры внутреннего окружения;
-
настройки сайта;
-
некоторые потенциальные ошибки конфигурации;
-
код проекта с помощью статического анализа;
-
сайт снаружи, если он доступен из интернета.
По результатам он показывает найденные проблемы и рекомендации.
Это полезный инструмент первичной диагностики.
Но он не знает всех особенностей конкретного бизнеса, интеграций и собственного кода.
Поэтому хороший результат сканера — это плюс, а не сертификат абсолютной безопасности.
6. Посмотреть журнал вторжений
Если на проекте доступен соответствующий функционал, полезно не ограничиваться настройкой фильтра.
Журнал вторжений позволяет видеть события, связанные с потенциальными угрозами.
В нём могут фиксироваться:
-
попытки SQL-инъекций;
-
XSS;
-
подозрительные действия;
-
события авторизации;
-
IP-адрес;
-
URL;
-
время события;
-
User Agent.
Важно правильно трактовать эту информацию.
Запись в журнале не обязательно означает успешный взлом.
На публичные сайты постоянно приходят автоматические сканеры и боты, которые перебирают известные уязвимости разных CMS.
Гораздо важнее смотреть, было ли действие заблокировано и появились ли после него признаки реального изменения системы.
7. Сервер тоже является частью безопасности сайта
Иногда разговор о защите Битрикса заканчивается внутри административной панели.
Но CMS работает поверх целого набора программ:
-
операционной системы;
-
PHP;
-
nginx или Apache;
-
базы данных;
-
библиотек;
-
системных пакетов.
Уязвимость любого из этих компонентов находится уже за пределами PHP-кода сайта.
Хороший свежий пример появился в 2026 году.
После раскрытия уязвимостей nginx компания 1С-Битрикс выпускала обновления пакета bx-nginx для VMBitrix.
То есть сайт мог иметь актуальное ядро CMS, но при этом требовать обновления серверного компонента.
Что отсюда следует
Не нужно самостоятельно становиться системным администратором.
Но должен быть понятен ответ на вопрос:
кто отвечает за обновление серверного окружения?
На обычном виртуальном хостинге эту работу обычно выполняет хостинг-провайдер.
На собственном VPS ответственность может лежать уже на владельце сервера или администраторе.
8. Резервная копия — тоже часть безопасности
Бэкап не предотвращает взлом.
Если на сайте есть уязвимый модуль, резервная копия его не исправит.
Но резервирование отвечает на другой вопрос:
что делать, если данные уже повреждены или потеряны?
В штатном механизме 1С-Битрикс резервная копия может включать файлы сайта, ядро и дамп базы данных.
Для важных проектов полезно проверять не только наличие копий, но и сам процесс восстановления.
Иначе можно годами видеть сообщение «резервное копирование выполнено успешно», а при реальной аварии впервые обнаружить, что никто никогда не проверял восстановление.
Практический минимум
Полезно знать:
-
где хранятся резервные копии;
-
как часто они создаются;
-
входит ли в копию база данных;
-
кто имеет доступ к архивам;
-
когда последний раз проверялось восстановление.
9. Собственный код тоже нужно учитывать
Даже если:
-
ядро обновлено;
-
сервер актуален;
-
Marketplace проверен;
-
встроенный сканер не показывает проблем,
остаётся собственный код.
Это могут быть:
-
компоненты;
-
модули;
-
обработчики событий;
-
REST/API-интеграции;
-
AJAX-обработчики;
-
формы;
-
импорт данных.
Именно поэтому 1С-Битрикс отдельно развивает проверку сторонних решений и в 2026 году добавил ИИ-аудит к существующим механизмам анализа кода Marketplace.
В обычном проекте собственные доработки в этот Marketplace-аудит, конечно, не попадают.
Если сайт активно дорабатывался, код тоже является частью проверки безопасности.
10. Какие признаки требуют внимания
Не каждый странный симптом означает взлом.
Но есть ситуации, которые стоит проверить.
Например:
-
появился неизвестный администратор;
-
посетителей перенаправляет на чужой сайт;
-
на страницах возник неизвестный контент;
-
появились файлы, происхождение которых никто не может объяснить;
-
поисковая система или браузер предупреждает о вредоносном содержимом;
-
сайт неожиданно начал рассылать сообщения;
-
резко изменилась нагрузка без понятной причины;
-
обнаружены изменения кода, которые никто из разработчиков не выполнял.
Один такой симптом ещё не позволяет установить причину.
Но игнорировать его тоже не стоит.
11. Что делать при подозрении на взлом
Самая опасная реакция — начать хаотично удалять всё подозрительное.
Можно убрать видимый вредоносный файл и одновременно уничтожить информацию, которая помогла бы определить способ проникновения.
А если сама уязвимость останется, проблема появится снова.
Лучше действовать последовательно.
1. Зафиксировать симптомы
Когда появилась проблема?
Какие страницы изменились?
Какие ошибки или предупреждения появились?
2. Сохранить доступную информацию
Журналы веб-сервера, события безопасности и сведения об изменённых файлах могут помочь установить источник.
3. Проверить учётные записи
Не появились ли неизвестные пользователи с высокими правами?
4. Проверить платформу и модули
Сопоставить установленные версии с актуальными обновлениями и официальными реестрами.
5. Определить причину, а не только удалить последствия
Если вход произошёл через уязвимый модуль, простого удаления вредоносного файла недостаточно.
Сначала нужно закрыть путь повторного проникновения.
6. После очистки сменить скомпрометированные доступы
Но только смена паролей тоже не решает проблему, если источник находится в коде или серверном окружении.
Безопасность — это не состояние «включено»
Удобно было бы один раз настроить сайт и поставить галочку:
«Защищено».
На практике безопасность постоянно меняется.
Выходят новые версии платформы.
Обновляются модули.
Меняются сотрудники.
Добавляются интеграции.
Обновляется сервер.
Появляются новые классы атак.
Поэтому разумнее периодически возвращаться к нескольким базовым вопросам.
Краткий чек-лист владельца сайта
Платформа
-
Известна текущая версия 1С-Битрикс.
-
Проверены доступные обновления.
-
Просмотрен Центр информирования об уязвимостях.
Marketplace
-
Известен список установленных решений.
-
Проверены их версии.
-
Проверен официальный реестр уязвимых сторонних решений.
-
Неиспользуемые модули не остаются на сайте без причины.
Доступы
-
Проверен список администраторов.
-
Удалены ненужные учётные записи.
-
Используются надёжные пароли.
-
Дополнительная авторизация включена там, где это возможно.
Встроенные инструменты
-
Проверен доступный уровень проактивной защиты.
-
Запущен сканер безопасности, если он доступен в редакции.
-
Просмотрены рекомендации и журнал событий.
Сервер
-
Понятно, кто обновляет PHP, веб-сервер, ОС и базу данных.
-
Не используются давно неподдерживаемые версии программного обеспечения.
Резервные копии
-
Они действительно создаются.
-
В копии присутствуют необходимые данные.
-
Известно место хранения.
-
Понятен порядок восстановления.
Что в итоге
Сайт на 1С-Битрикс нельзя считать безопасным только потому, что установлена актуальная CMS.
Но и сам факт использования Битрикса не делает проект автоматически уязвимым.
Безопасность складывается из нескольких уровней:
платформа + сторонние решения + собственный код + пользователи + сервер + резервное копирование.
Для владельца сайта нет необходимости самостоятельно разбираться в каждой строке PHP или конфигурации nginx.
Но полезно знать, кто отвечает за каждый из этих уровней и когда его последний раз проверяли.
Это уже намного практичнее, чем одна галочка «сканирование завершено успешно».